安全工具:一款信息收集神器 覆盖云/小程序/APP/web等常见敏感信息泄露类型 一键挖掘密码/密钥/手机号/身份证/云AK等敏感数据
一、简介
在渗透测试、代码审计或源码泄漏排查中,最令人头疼的场景莫过于此:拿到一份网站源码、反编译后的APP或小程序代码,需要在成千上万个文件中寻找硬编码的密码、云服务AK/SK、数据库连接串、身份证号……人工逐行翻找效率极低,还极易遗漏,往往一个关键凭证藏在最深的文件夹里就与安全人员擦肩而过。
掘地三尺(DigDeep) 正是为解决这一痛点而生。它是一款面向渗透测试、代码审计、源码泄漏排查场景的敏感信息挖掘工具,核心目标是高效、精准地从各类源码文件中提取近百类敏感数据。
这个工具的设计理念非常务实:让机器做重复的检索工作,让安全人员专注于发现后的研判与利用。工具内置了近百条结合公开正则与作者多年渗透测试实战经验提炼的提取规则,覆盖云安全、小程序、APP、Web等常见敏感信息泄露类型。使用时只需选定待扫描的文件夹,工具便会自动递归扫描所有文件,将藏在角落里的敏感信息一一挖掘出来,并精准定位泄露位置。
二、核心功能
2.1. 近百类敏感信息全覆盖,三档风险分级
DigDeep 内置的敏感信息提取规则近百条,按风险等级分为三档:
| 风险等级 | 覆盖类型 |
|---|---|
| 高危 | 各类密码、云平台 AccessKey(阿里/腾讯/京东/百度/字节/金山/谷歌)、微信 sessionkey、webhook、JWT 令牌、AWS Key、Google OAuth Token 等 |
| 中危 | 手机号、身份证号、邮箱、内网/公网 IP、MAC 地址、URL、微信公众号/小程序 APPID、企业微信/钉钉 corpid、加密密钥等 |
| 低危 | 各类云存储桶(阿里/腾讯/华为/亚马逊/百度/谷歌/微软/京东)、地图调用密钥等 |
除此之外,工具还支持额外检测:Swagger 路径、Druid 路径、SQL 错误信息、目录遍历特征、SSRF 参数、JSONP 回调参数、Source Map 文件等。这意味着它不仅帮你找敏感数据,还能帮你发现潜在的攻击面入口。
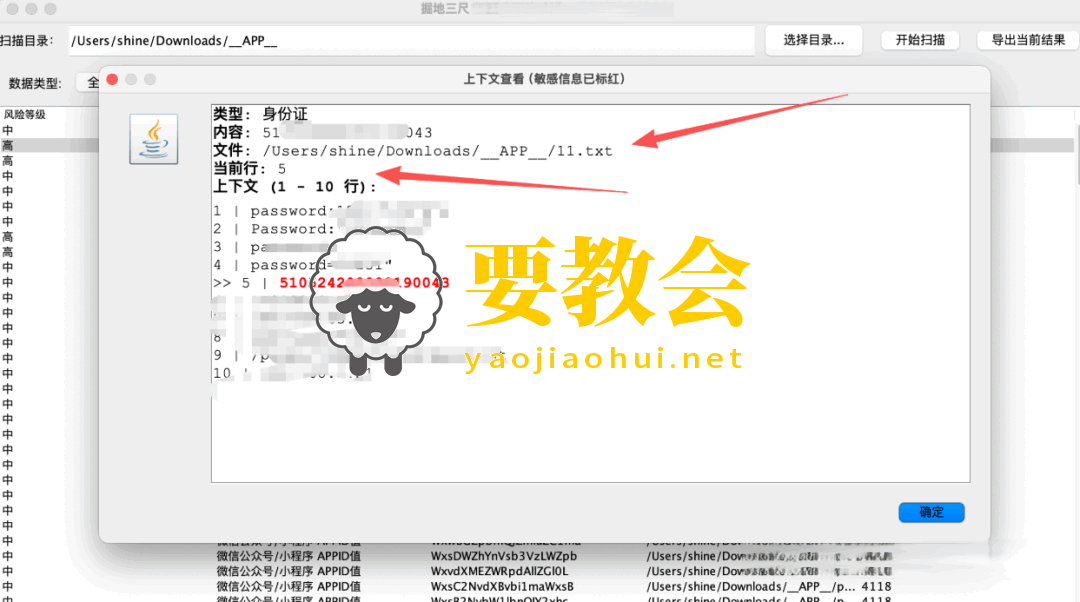
2.2. 递归深度扫描,藏得再深也能挖出来
DigDeep 支持递归多层文件夹扫描,无论敏感信息藏在第几层子目录,都能精准命中。同时工具内置了智能文件过滤机制,自动跳过 .dex、.apk、.png、.jar 等二进制文件,只扫描文本类源码,大幅提升扫描效率。
扫描过程中,实时进度条 + 当前文件提示让大文件扫描不再焦虑,一目了然当前进度。
2.3. 交互式结果预览与精准定位
DigDeep 在结果呈现上做得非常细致:
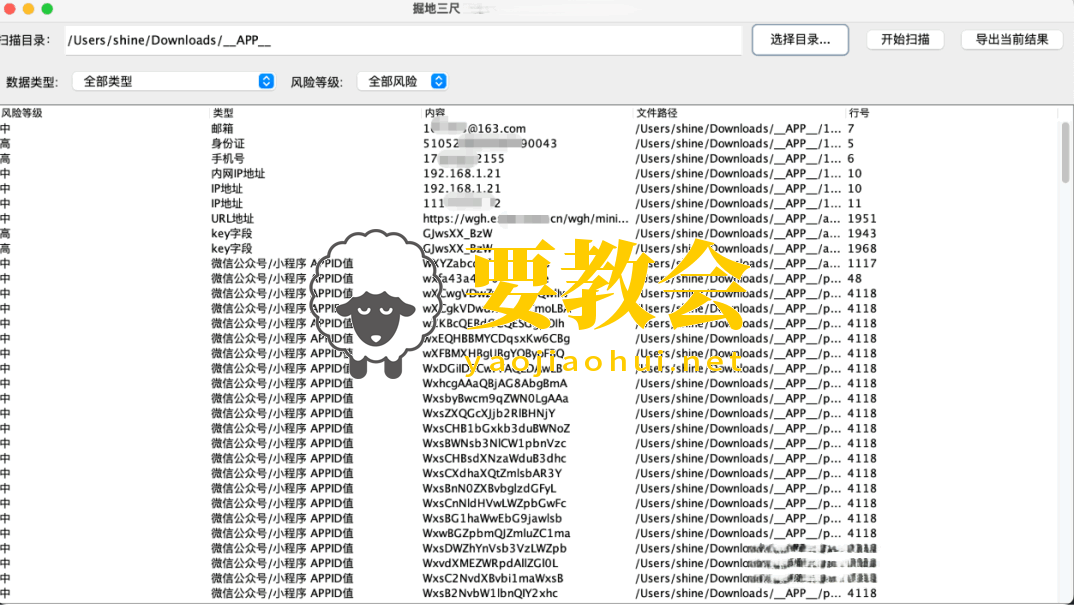
双击任意一条记录,即可高亮显示命中行 + 上下文 5 行(HTML 渲染,敏感信息以红色标红),同时精准显示泄露信息所在的文件路径;
右键单条复制、单条导出、单条删除(仅从结果移除),操作灵活;
支持按风险等级(高/中/低)和数据类型快速筛选,在海量结果中快速定位重点关注内容;
结果表格一键导出为 TXT / JSON / CSV 三种格式,便于存档或进一步分析。
2.4. 智能去重,告别冗余干扰
在敏感信息扫描中,同一 URL、同一微信公众号 APPID 等重复项可能会在多个文件中反复出现,造成结果冗余。DigDeep 内置了智能去重机制,重复项只保留一次,让结果列表干净清爽,直击要害。
2.5. 开箱即用,跨平台运行
DigDeep 以 .jar 可执行文件形式发布,只需具备 Java 运行环境,执行 java -jar DigDeep.jar 即可启动。选择待扫描的源码文件夹(如反编译后的小程序/APP 源码、Web 前端源码等),点击开始扫描,即可一键获取结果。
下载地址:
https://github.com/shine798/DigDeep
 支付宝打赏
 微信打赏
本文为要教会原创,欢迎转载分享。转载时请务必在文章页面明显位置提供本文链接并注明出处。感谢您对知识的尊重和对本文的肯定!本文链接网址:https://yaojiaohui.net/wangluoanquan/1663.html
1.本站遵循行业规范,任何转载的稿件都会明确标注作者和来源;2.本站的原创文章,请转载时务必注明文章作者和来源,不尊重原创的行为我们将追究责任;3.作者投稿可能会经我们编辑修改或补充。